
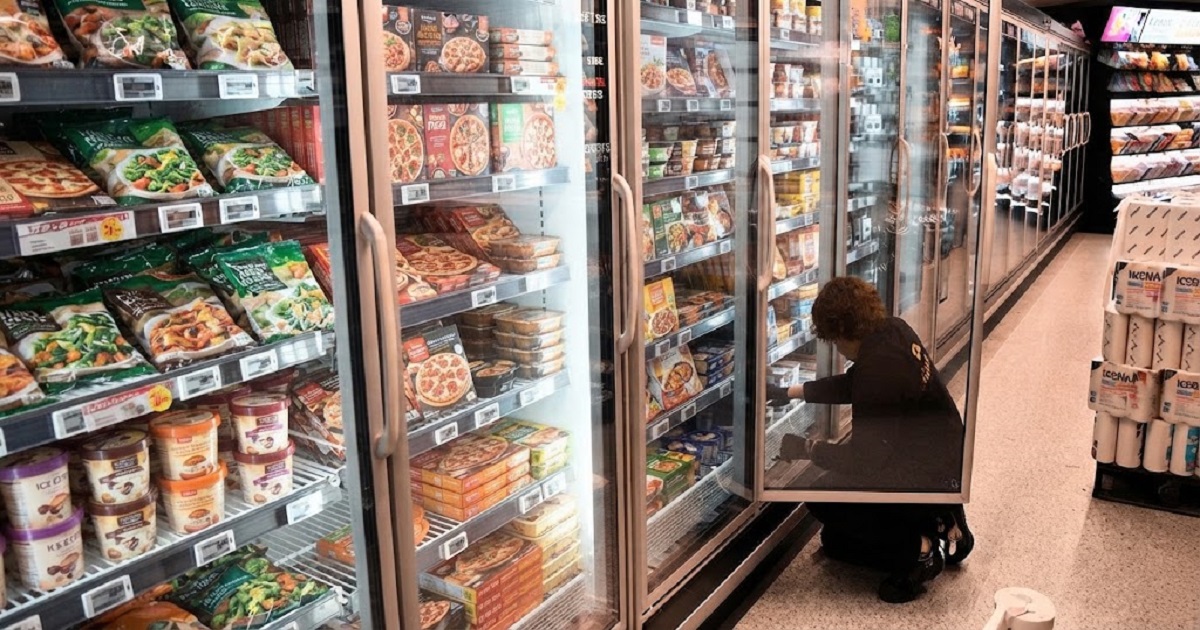
في تطور يكشف اتساع نطاق التهديدات السيبرانية، تعرضت أنظمة التبريد في عشرات المتاجر الكبرى بعدة دول أوروبية لهجمات إلكترونية تسببت في ارتفاع درجات حرارة الثلاجات والمجمدات، وإتلاف كميات كبيرة من المواد الغذائية، وسط خسائر مالية تُقدّر بعشرات الملايين من اليوروهات.
وشملت الهجمات بلجيكا والسويد وأيرلندا، حيث تمكن القراصنة، وفق المعطيات المتداولة، من التلاعب بإعدادات أنظمة التبريد عن بُعد، ما أدى إلى ارتفاع درجات الحرارة في بعض الوحدات إلى نحو 55 درجة مئوية، في حادثة تثير مخاوف بشأن أمن البنية التحتية الرقمية للمتاجر وسلامة سلاسل التبريد.


عشرات المتاجر في مرمى الهجمات
في بلجيكا، طالت الأضرار نحو 40 متجرًا تابعًا لسلسلة «ديلهايز»، إضافة إلى 15 متجرًا من متاجر «كارفور» في إقليمي فلاندرز ووالونيا.
أما في أيرلندا، فقد تأثرت أنظمة التبريد في 13 متجرًا تابعًا لشركة «موسغريف»، المالكة لسلسلة «سوبرفالو». وفي السويد، تعرضت ثلاجات ومجمدات في سبعة متاجر تابعة لسلسلة «كوب» للاختراق، إلى جانب أربعة متاجر على الأقل من سلسلة «إيكا».
وتشير هذه الأرقام إلى أن الهجوم لم يكن حادثًا تقنيًا محدودًا، بل عملية واسعة النطاق استهدفت أنظمة تشغيلية تتحكم مباشرة في تجهيزات أساسية داخل قطاع توزيع المواد الغذائية.
التلاعب بوضع إزالة الجليد
ووفق ما أوردته صحيفة «فايننشال تايمز»، تمكن المهاجمون من تغيير إعدادات أنظمة التبريد. وأوضحت شركة «سابكوبل» البلجيكية، المتخصصة في معدات التبريد، أن الهجوم استهدف وضع إزالة الجليد، ما تسبب في ارتفاع سريع لدرجات الحرارة داخل الوحدات المتضررة.
وتطلبت معالجة الأضرار تدخلًا فنيًا مباشرًا وتحديثات برمجية، في وقت أعلن فيه المركز البلجيكي للأمن السيبراني التعامل مع الواقعة باعتبارها حادثًا وطنيًا، مع شروع الأجهزة الأمنية والاستخباراتية في تبادل المعلومات والتحقيق في ملابساتها.
ولم تُكشف حتى الآن هوية الجهة المسؤولة عن الهجمات، كما لا تزال دوافعها غير واضحة، بين احتمال السعي إلى إحداث خسائر اقتصادية أو اختبار القدرة على اختراق الأنظمة الصناعية والتشغيلية.
بعد فرنسا.. خطر يتجاوز سرقة البيانات
تأتي هذه التطورات عقب هجمات مماثلة استهدفت مئات المتاجر الفرنسية خلال الشهر السابق، حيث وصلت درجات الحرارة في إحدى الثلاجات المخترقة، بحسب التقارير، إلى 80 درجة مئوية.
وتكشف هذه الحوادث عن تحول خطير في طبيعة الهجمات الإلكترونية؛ إذ لم تعد المخاطر تقتصر على سرقة البيانات أو تعطيل المواقع الإلكترونية، بل باتت تشمل التلاعب بأجهزة مادية قد يؤدي اختراقها إلى إتلاف السلع، وفرض خسائر مالية مباشرة، وتعطيل النشاط التجاري.
كما أن ارتفاع درجات الحرارة في وحدات حفظ الأغذية يثير مخاوف تتعلق بسلامة المنتجات، وهو ما يجعل سرعة اكتشاف الاختراق وعزل الأنظمة المتضررة عاملين حاسمين للحد من الأضرار.
الذكاء الاصطناعي يوسّع قدرات القراصنة
حذّر خبراء الأمن السيبراني من تنامي مخاطر استهداف الأنظمة الصناعية والتشغيلية، خاصة تلك التي تعتمد على برمجيات قديمة أو اتصالات غير مؤمنة بما يكفي.
وفي هذا السياق، اعتبر روبرت لي، الرئيس التنفيذي لشركة «دراجوس» المتخصصة في الأمن السيبراني الصناعي، أن نماذج اللغة الكبيرة سهّلت على القراصنة الوصول إلى المعارف والأدوات اللازمة لاستهداف أجهزة ومواقع متعددة في الوقت نفسه، بما قد يوسّع نطاق الهجمات ويزيد من سرعة تنفيذها.
وتعيد هذه الحوادث طرح سؤال جوهري حول مدى استعداد المؤسسات التجارية لحماية أنظمتها المتصلة بالإنترنت، لا سيما عندما تتحكم هذه الأنظمة في تجهيزات حيوية مثل التبريد والتخزين.
ففي عالم تتزايد فيه رقمنة المنشآت التجارية، قد لا يحتاج القراصنة إلى سرقة الأموال مباشرة لإحداث خسائر ضخمة؛ إذ يكفي أحيانًا التلاعب بإعداد تقني واحد لتحويل عشرات المتاجر إلى بؤر للخسائر في غضون ساعات.
ويبقى التحدي أمام المؤسسات الأوروبية هو الانتقال من معالجة آثار الاختراقات بعد وقوعها إلى بناء منظومات حماية استباقية، تضمن أمن الأنظمة الرقمية وسلامة المنتجات التي يعتمد عليها المستهلكون يوميًا.